 Sdílet
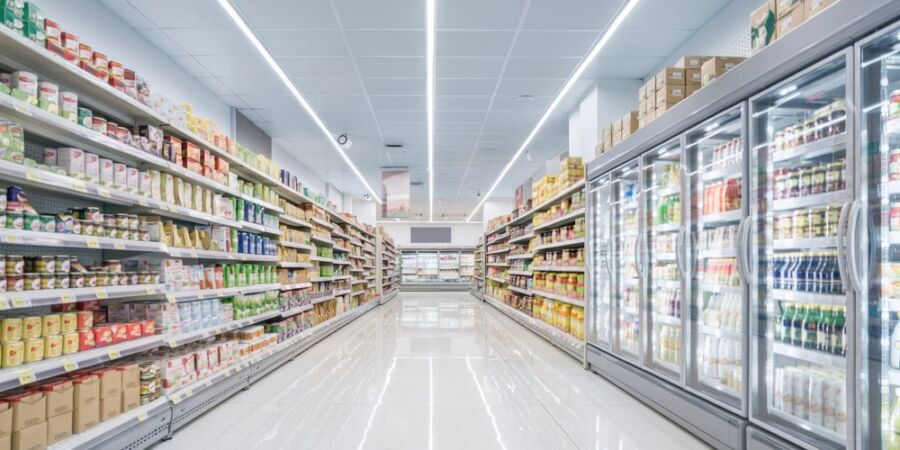
Představa, že někdo přes internet zlikviduje chlaďáky plné masa, mléka nebo mraženého zboží v prodejně vzdálené stovky kilometrů, ještě nedávno zněla jako sci-fi. V říjnu 2026 se z ní ale stala tvrdá realita. Rozsáhlý kybernetický útok ve Francii ukázal, že k vyřazení supermarketu z provozu není potřeba vypínat pokladny, krást osobní údaje zákazníků ani odstřihnout proud. Stačí převzít kontrolu nad technologií, která drží potraviny v chladu.
V noci z 11. na 12. října se útočníci nabourali do řídicích jednotek mrazáků a chladicích boxů. Na dálku spouštěli odmrazování nebo přenastavovali jeho parametry až na 50 stupňů. Některá zařízení v tomto stavu běžela dlouhé hodiny. Když zaměstnanci ráno přišli do práce, nacházeli rozmrazené zboží, vyřazenou techniku a na některých místech i následky přehřátí a požárů.
Rozsah škod předčil první odhady. Francouzský ministr hospodářství Roland Lescure potvrdil, že zásah postihl přibližně 700 supermarketů z celkových deseti tisíc v zemi. Mezi zasaženými byly prodejny Intermarché, Netto, Carrefour, Monoprix i Coopérative U. Skupina Intermarché vyčíslila své ztráty na desítky milionů eur za jediný den. V alsaském Haguenau zaznamenaly dva obchody škody za 270 tisíc eur, tedy zhruba 6,6 milionu korun. Na mnoha místech museli zaměstnanci kompletně vyházet celý obsah zasažených chladicích vitrín.
Chlaďáky na dálkové ovládání: Proč je tak snadné je vyřadit?
Celý případ odhalil problematickou stránku technologického vývoje v maloobchodu. Technika, která má šetřit elektřinu, zjednodušovat servis a hlídat čerstvost zboží, se bez odpovídající ochrany může stát vstupním bodem pro kybernetický útok.
Dnešní supermarket už není jen prodejna s regály, ale složitý digitální uzel. Pokladny, sklad, objednávky i technické zázemí budovy využívají různé digitální systémy. Chladicí boxy mohou být vybaveny elektronickými regulátory s možností vzdáleného přístupu, aby servisní technici nebo správci mohli měnit nastavení a řešit závady, aniž by museli na prodejnu vůbec vyjíždět.
Jenže pohodlí se mění v bezpečnostní riziko. „V kybernetické bezpečnosti těchto systémů máme přibližně desetileté zpoždění,“ upozornil pro deník 20 Minutes Antoine Hautin z bezpečnostní společnosti Almond.
Na rozdíl od firemních počítačů nebo serverů, jejichž ochraně IT specialisté dlouhodobě věnují pozornost, se u průmyslových řídicích jednotek řešila hlavně spolehlivost a provozní náklady. Dříve fungovaly v izolovaných sítích, takže jejich výrobci nemuseli počítat s tím, že budou jednou dostupné z internetu. Jejich dodatečné zabezpečení nebo aktualizace softwaru jsou přitom v praxi daleko složitější než u běžného počítače.
Ve Francii útok zasáhl regulátory značek Danfoss, Copeland a Dixell. Část napadených zařízení používala zastaralý software bez aktuálních bezpečnostních oprav. Výzkumníci společnosti Claroty přitom na závažné zranitelnosti regulátorů Danfoss upozornili už v srpnu letošního roku. Odhalili mimo jiné nedostatky umožňující obejít některé mechanismy ověřování totožnosti nebo neoprávněně spouštět příkazy.
Amir Preminger, technický ředitel společnosti Claroty, francouzskému deníku Le Monde potvrdil, že jedna ze zranitelností odhalených jeho týmem umožňovala měnit prakticky libovolné provozní parametry, včetně teploty chladicího zařízení. Zda byla právě tato konkrétní chyba při říjnovém útoku zneužita, však vyšetřování dosud definitivně nepotvrdilo.
Rozmrazené maso už nic nezachrání
Kromě obrovských finančních ztrát jde o bezprostřední riziko pro zdraví spotřebitelů. Když teplota v chladicím zařízení stoupne, mohou se v čerstvém mase, rybách, mléčných výrobcích nebo lahůdkách začít rychleji množit bakterie. Rozhodující je především délka vystavení nevhodným teplotám.
Evropský úřad pro bezpečnost potravin EFSA upozorňuje, že zmrazení potravin samo o sobě nezaručuje zničení všech mikroorganismů. Některé bakterie mohou přežít a po rozmrazení se za příznivých podmínek znovu množit. Podle odborného stanoviska EFSA mohou určité patogenní mikroorganismy za vhodných podmínek také vytvářet toxiny. Pouhé opětovné zchlazení či zmrazení proto nezaručuje, že je potravina bezpečná.
Pro obchodníka tak útok nekončí ve chvíli, kdy chlazení zprovozní. Musí projít teplotní záznamy, prověřit jednotlivé šarže a vyřadit všechny potraviny, u nichž nelze doložit zdravotní nezávadnost.
Francouzský incident navíc zapadá do širšího trendu. V červenci 2021 musel švédský řetězec Coop zavřít přibližně 800 prodejen po útoku na technologického dodavatele Kaseya, který zasáhl také pokladní systémy. V listopadu 2024 britský Morrisons řešil výpadky zásobování kvůli napadenému logistickému systému společnosti Blue Yonder. Útok tak může mít různé podoby – od zablokování plateb přes ochrnutí dodávek až po znehodnocení zboží přímo v prodejně.
Jak by obstály české supermarkety?
Nabízí se otázka, jak jsou na tom české obchody. Podle vyjádření tuzemských řetězců pro ČTK ze 14. října 2026 se obchodníci snaží riziko omezovat mimo jiné tím, že oddělují řízení chlazení od jeho kontroly.
„Chladicí a mrazicí zařízení na prodejní ploše i v zázemí našich prodejen jsou vybavena nezávislým monitorovacím systémem, který nepřetržitě 24 hodin denně sleduje teplotu a v případě jakékoli odchylky automaticky upozorňuje jak personál prodejny, tak vzdálený dohled v centrále společnosti,“ vysvětlil mluvčí Albertu Jiří Mareček.
Pokud by tedy útočník přenastavil chlazení, nezávislý monitorovací systém může nárůst teploty zaznamenat a spustit poplach. Tesco sází na kombinaci automatických čidel, teploměrů a záložních generátorů pro případ výpadku proudu. Je ale potřeba rozlišovat mezi výpadkem elektřiny a zásahem do softwaru – agregát sice dodá proud, ale změněným parametrům v regulátoru nezabrání.
Online supermarket Košík.cz volí odlišný přístup a podle svého mluvčího Františka Brože nemá chladicí systémy připojené k datové síti. Společnost zároveň provádí interní analýzy kybernetické bezpečnosti, školí zaměstnance, využívá externí audity a má připravené postupy pro řešení bezpečnostních incidentů.
Z pohledu zákonů přinesl změnu nový zákon o kybernetické bezpečnosti č. 264/2025 Sb., účinný od 1. listopadu 2025. Ten rozšířil okruh regulovaných organizací a stanovil jim bezpečnostní povinnosti. Podle prováděcí vyhlášky č. 408/2025 Sb. se regulace v potravinářství vztahuje na průmyslové výrobce, zpracovatele a velkoobchodní distributory potravin, kteří splňují stanovená velikostní kritéria. Samotný maloobchodní prodej potravin ale pod tuto kategorii automaticky nespadá. Obchodní společnost přesto může být regulována kvůli jiným činnostem.
Francouzské úřady mezitím varovaly před pokračováním útoků a doporučily provozovatelům chladicích zařízení omezit jejich přímou dostupnost z internetu, prověřit nastavení regulátorů a aktualizovat software. Vzdálený přístup by měl fungovat výhradně přes zabezpečené spojení.
Francie ukázala, že kybernetická bezpečnost už není jen věcí IT oddělení, ale přímo souvisí s tím, co máme na talíři. K vyvolání rozsáhlých škod dnes nejsou potřeba ani složité vyděračské viry. Někdy stačí neoprávněný zásah do několika parametrů systému, jehož spolehlivost obchodníci dlouhá léta považovali za samozřejmost.